Les bonnes informations. Les bons droits. Pour chacun.
Superviser un site, consulter une donnée et envoyer une commande n’engagent pas les mêmes responsabilités. Immersive relie les identités, les objets et les autorisations pour que chaque équipe dispose d’un périmètre adapté à sa mission.
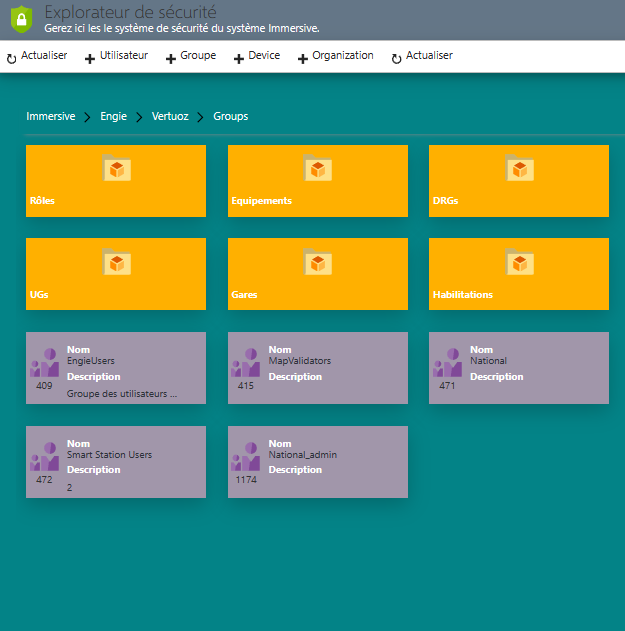
Un annuaire et des habilitations organisés à l’image de vos équipes.
La sécurité commence par un cadre clair.
Qui accède à quoi, pour faire quelle action et sur quel périmètre ? Ces questions structurent la gestion des droits. Elles s’inscrivent dans trois objectifs complémentaires, à prendre en compte dans l’application comme dans son exploitation.
Confidentialité
Réserver les données et les fonctions aux personnes qui en ont besoin dans leur activité.
Intégrité
Encadrer les modifications et les commandes pour préserver la fiabilité des informations et des opérations.
Disponibilité
Préparer la continuité du service avec une infrastructure maintenue, des sauvegardes et des procédures de reprise adaptées.
Notre Active Directory applicatif : l’annuaire Immersive.
Immersive dispose de son propre annuaire de sécurité. Il reprend les principes d’organisation familiers d’un Active Directory : domaines, unités organisationnelles, utilisateurs, groupes et appareils. Ces objets forment un référentiel commun pour administrer les identités et leur rattacher des droits.
L’arborescence permet de retrouver un compte dans son contexte et de regrouper les bénéficiaires d’une même habilitation. Cet annuaire applicatif peut coexister avec l’annuaire de votre entreprise : le raccordement de l’authentification passe par les mécanismes SSO configurés pour le projet.
Une organisation qui ressemble à la vôtre.
Structurez l’annuaire par entité, site, service ou équipe. Les unités organisationnelles donnent un cadre à l’administration ; les groupes rassemblent les personnes qui partagent un besoin d’accès. Vous construisez ainsi une organisation lisible, même lorsque plusieurs métiers utilisent le même jumeau numérique.
Privilégiez les habilitations par groupe pour faciliter les arrivées, les mobilités et les départs. Un changement de mission doit entraîner une révision des appartenances et des droits accordés : l’arborescence reste au service de votre politique d’accès.
Une identité d’entreprise, des droits Immersive.
Utilisez l’authentification Immersive ou raccordez votre fournisseur d’identité d’entreprise. Le SSO permet de retrouver une expérience de connexion commune avec vos autres applications. Les intégrations disponibles s’appuient sur OpenID Connect et SAML 2.0, selon la configuration choisie.
Le fournisseur d’identité confirme qui se connecte ; Immersive détermine ensuite les données et les actions autorisées. La correspondance entre l’identité externe et le compte Immersive fait partie du paramétrage. Les exigences d’authentification multifacteur sont à définir côté fournisseur d’identité dans un déploiement SSO.
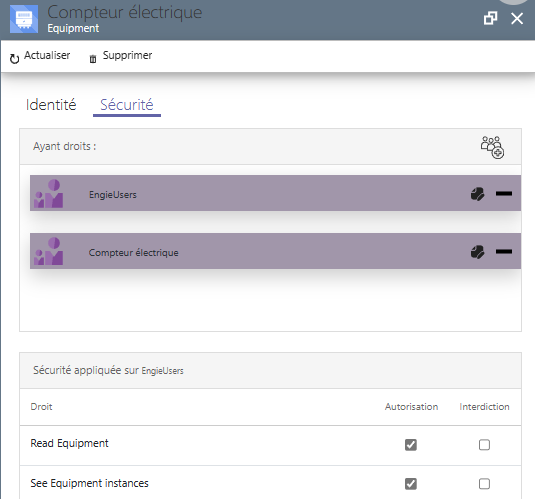
Définir qui peut voir, modifier et agir.
Les autorisations portent sur les objets sécurisés et sur les opérations qu’ils exposent. Des droits accordés ou refusés peuvent être associés aux utilisateurs et aux groupes. La consultation, la modification et les fonctions d’administration peuvent ainsi être réparties selon les responsabilités.
Dans Beholder, cela permet de concevoir des profils distincts pour observer un site, exploiter ses équipements ou administrer le référentiel. L’accès à une carte et l’autorisation d’exécuter une action doivent être pensés ensemble, en tenant compte des droits réellement disponibles sur chaque type d’objet.
Étendre l’administration avec les API.
Les services Web et OData permettent de construire des outils métier autour de l’annuaire et des habilitations. Une interface interne peut s’appuyer sur les opérations exposées pour accompagner vos processus de gestion des comptes et des droits.
Ces intégrations s’exécutent avec une identité et les autorisations qui lui sont accordées. Nous plaçons les contrôles d’accès dans les services serveur : une interface personnalisée doit respecter le même cadre d’habilitation que les applications Immersive.
Des principes concrets dans le modèle de sécurité.
Notre modèle sépare les identités, les ressources et les opérations. Cette structure permet d’appliquer une politique de droits explicite et de la faire évoluer avec l’organisation. Les règles suivantes guident sa configuration et son utilisation.
Le moindre privilège
Attribuer les droits nécessaires à la mission, sur le bon périmètre. Réserver les droits étendus aux responsabilités qui les justifient.
Authentifier puis autoriser
Vérifier une identité et décider de ses accès sont deux étapes distinctes. Une connexion SSO ne donne pas, à elle seule, accès à tous les objets.
Contrôler côté serveur
Les services vérifient les autorisations sur les ressources protégées. Masquer un bouton facilite l’usage ; la décision d’accès appartient au serveur.
Séparer les responsabilités
Distinguer consultation, exploitation et administration. Les groupes et les droits par objet permettent de formaliser ces différences.
Maîtriser la vie des comptes
L’annuaire gère l’activation et l’expiration des comptes. Le suivi des échecs et le verrouillage temporaire accompagnent la protection de l’authentification locale.
Conserver des traces utiles
Les événements d’authentification enregistrés aident à comprendre les connexions et les refus. Leur accès, leur conservation et leur analyse se définissent selon les besoins du déploiement.
Un même site, plusieurs responsabilités.
Ces profils illustrent une politique possible, à adapter à vos objets, à vos équipes et aux opérations autorisées dans votre projet.
L’exploitant
Il consulte les équipements et les états de son périmètre. Les actions d’exploitation utiles à sa mission lui sont accordées sans lui confier l’administration des identités.
L’intervenant
Il accède aux lieux et aux informations nécessaires à son intervention. Un compte de prestataire peut être limité dans le temps et ses habilitations révisées à la fin de la mission.
L’administrateur
Il organise l’annuaire, les groupes et les habilitations selon son périmètre d’administration. Un compte dédié aux tâches privilégiées facilite la séparation avec les usages quotidiens.
Des règles à faire vivre en exploitation.
La gestion des droits s’inscrit dans une démarche plus large. Les équipes projet et d’exploitation doivent définir ensemble les mesures techniques et organisationnelles adaptées au site, à ses données et à sa criticité.
Identifier et revoir les accès
Utiliser des comptes nominatifs, documenter les habilitations, limiter les accès par défaut et revoir régulièrement les groupes. Retirer les droits devenus inutiles lors d’un départ ou d’un changement de fonction.
Protéger les connexions
Prévoir HTTPS, la gestion des certificats et un cloisonnement réseau adapté. Définir une authentification renforcée pour les accès sensibles et réserver les interfaces d’administration aux personnes et aux réseaux autorisés.
Maintenir et pouvoir restaurer
Planifier les mises à jour, protéger les sauvegardes et tester leur restauration. La continuité dépend aussi de l’hébergement, des dépendances et des procédures d’exploitation retenues.
Surveiller et réagir
Organiser la consultation des journaux, définir leur durée de conservation et les personnes habilitées à les lire. Prévoir une procédure de traitement des incidents et vérifier les accès après les évolutions importantes.
Pour approfondir ces bonnes pratiques : les recommandations OWASP sur les autorisations et le guide d’hygiène informatique de l’ANSSI.
Construisons le bon modèle d’habilitation.
Partons de vos équipes, de vos sites et de vos contraintes pour organiser l’annuaire, le SSO et les droits nécessaires à votre déploiement Immersive.