Le informazioni giuste. I permessi giusti. Per ciascuno.
Supervisionare un sito, consultare un dato e inviare un comando comportano responsabilità diverse. Immersive collega identità, oggetti e autorizzazioni per assegnare a ogni squadra un ambito di accesso adatto al proprio compito.
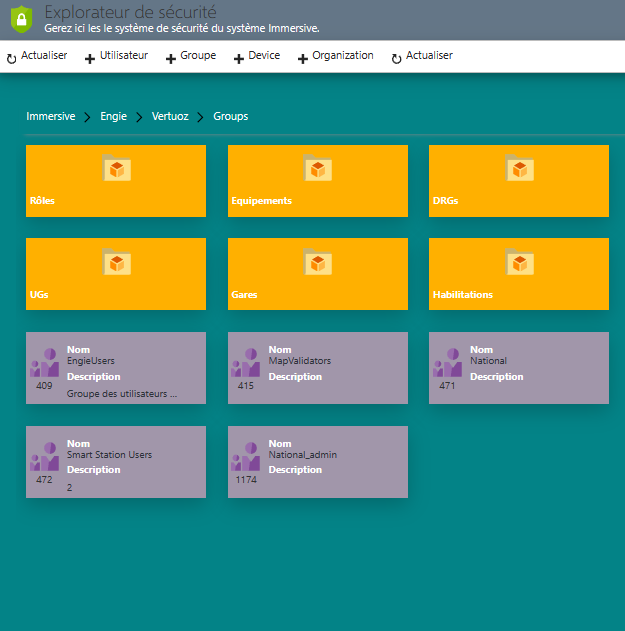
Una directory e autorizzazioni organizzate in base alle tue squadre.
La sicurezza inizia da regole chiare.
Chi può accedere a cosa, eseguire quale azione e in quale ambito? Queste domande guidano la gestione dei diritti e sostengono tre obiettivi complementari, nell’applicazione e nella sua gestione operativa.
Riservatezza
Riservare dati e funzioni alle persone che ne hanno bisogno per il proprio lavoro.
Integrità
Controllare modifiche e comandi per preservare l’affidabilità delle informazioni e delle operazioni.
Disponibilità
Preparare la continuità del servizio con un’infrastruttura mantenuta, backup e procedure di ripristino adeguate.
Il nostro Active Directory applicativo: la directory Immersive.
Immersive dispone di una propria directory di sicurezza. Riprende i principi organizzativi familiari di Active Directory: domini, unità organizzative, utenti, gruppi e dispositivi. Questi oggetti costituiscono un riferimento comune per amministrare le identità e associarvi i diritti.
La gerarchia permette di individuare ogni account nel suo contesto e raggruppare le identità con le stesse autorizzazioni. Questa directory applicativa può coesistere con quella aziendale: l’autenticazione viene collegata tramite i meccanismi SSO configurati per il progetto.
Un’organizzazione che rispecchia la tua.
Struttura la directory per entità, sito, reparto o squadra. Le unità organizzative inquadrano l’amministrazione, mentre i gruppi riuniscono le persone con esigenze di accesso comuni. L’organizzazione rimane leggibile anche quando più funzioni utilizzano lo stesso gemello digitale.
Privilegia le autorizzazioni per gruppo per semplificare ingressi, cambi di ruolo e uscite. Un cambiamento di mansione deve comportare la revisione delle appartenenze e dei diritti assegnati, mantenendo la directory coerente con la politica di accesso.
Un’identità aziendale, con i diritti Immersive.
Utilizza l’autenticazione Immersive oppure collega il provider di identità aziendale. Il SSO offre un’esperienza di accesso comune con le altre applicazioni. Le integrazioni disponibili utilizzano OpenID Connect e SAML 2.0, secondo la configurazione scelta.
Il provider di identità conferma chi si sta collegando; Immersive determina poi i dati e le azioni consentiti. La corrispondenza tra identità esterna e account Immersive fa parte della configurazione. In un’installazione SSO, i requisiti di autenticazione a più fattori vanno definiti presso il provider di identità.
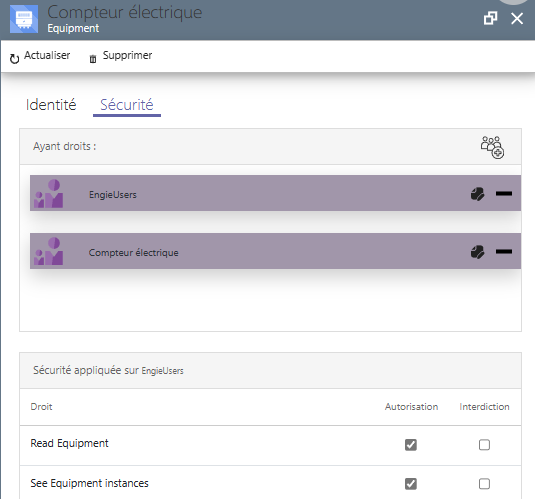
Definisci chi può vedere, modificare e agire.
Le autorizzazioni riguardano gli oggetti protetti e le operazioni che espongono. Diritti concessi o negati possono essere associati a utenti e gruppi. Consultazione, modifica e amministrazione possono quindi essere distribuite in base alle responsabilità.
In Beholder è così possibile definire profili distinti per osservare un sito, gestirne le apparecchiature o amministrare i dati di riferimento. L’accesso alla mappa e l’autorizzazione a eseguire un’azione vanno progettati insieme, in base ai diritti effettivamente disponibili per ogni tipo di oggetto.
Estendi l’amministrazione tramite le API.
I servizi Web e OData consentono di creare strumenti aziendali intorno alla directory e alle autorizzazioni. Un’interfaccia interna può utilizzare le operazioni esposte per supportare i processi di gestione degli account e dei diritti.
Queste integrazioni operano con un’identità e le autorizzazioni assegnate. I controlli di accesso sono collocati nei servizi server: un’interfaccia personalizzata deve rispettare lo stesso quadro di autorizzazioni delle applicazioni Immersive.
Principi concreti nel modello di sicurezza.
Il nostro modello distingue identità, risorse e operazioni. Questa struttura permette di applicare una politica esplicita dei diritti e di farla evolvere con l’organizzazione. Le seguenti regole ne guidano la configurazione e l’utilizzo.
Il privilegio minimo
Assegnare i diritti necessari al compito, nell’ambito appropriato. Riservare permessi più ampi alle responsabilità che li giustificano.
Autenticare, poi autorizzare
Verificare l’identità e decidere gli accessi sono due passaggi distinti. Il solo accesso tramite SSO non concede l’accesso a tutti gli oggetti.
Controllare lato server
I servizi verificano le autorizzazioni sulle risorse protette. Nascondere un pulsante facilita l’uso; la decisione di accesso spetta al server.
Separare le responsabilità
Distinguere consultazione, gestione operativa e amministrazione. Gruppi e diritti per oggetto rendono esplicite queste differenze.
Gestire il ciclo di vita degli account
La directory gestisce attivazione e scadenza degli account. Il monitoraggio degli accessi falliti e il blocco temporaneo contribuiscono a proteggere l’autenticazione locale.
Conservare tracce utili
Gli eventi di autenticazione registrati aiutano a comprendere accessi e rifiuti. Accesso ai registri, conservazione e analisi vengono definiti in base alle esigenze dell’installazione.
Un solo sito, responsabilità diverse.
Questi profili illustrano una possibile politica, da adattare agli oggetti, alle squadre e alle operazioni consentite nel progetto.
L’operatore
Consulta apparecchiature e stati nel proprio ambito. Riceve le azioni operative necessarie al ruolo, senza occuparsi dell’amministrazione delle identità.
Il tecnico
Accede ai luoghi e alle informazioni necessari all’intervento. L’account di un fornitore può avere una scadenza e le sue autorizzazioni essere riviste al termine dell’incarico.
L’amministratore
Organizza directory, gruppi e autorizzazioni nel proprio ambito di amministrazione. Un account dedicato alle attività privilegiate facilita la separazione dall’uso quotidiano.
Regole da mantenere nella gestione quotidiana.
La gestione dei diritti rientra in un approccio più ampio. I team di progetto e operativi devono definire insieme misure tecniche e organizzative adatte al sito, ai dati e alla sua criticità.
Identificare e rivedere gli accessi
Utilizzare account personali, documentare le autorizzazioni, limitare gli accessi predefiniti e rivedere regolarmente i gruppi. Rimuovere i diritti non più necessari in caso di uscita o cambio di ruolo.
Proteggere le connessioni
Prevedere HTTPS, gestione dei certificati e segmentazione di rete adeguata. Definire un’autenticazione rafforzata per gli accessi sensibili e riservare le interfacce di amministrazione a persone e reti autorizzate.
Mantenere e poter ripristinare
Pianificare gli aggiornamenti, proteggere i backup e verificarne il ripristino. La continuità dipende anche dall’hosting, dalle dipendenze e dalle procedure operative adottate.
Monitorare e reagire
Organizzare la consultazione dei registri, definirne la durata di conservazione e le persone autorizzate a leggerli. Prevedere una procedura di gestione degli incidenti e verificare gli accessi dopo modifiche importanti.
Per approfondire queste buone pratiche: le raccomandazioni OWASP sulle autorizzazioni e la guida di igiene informatica dell’ANSSI.
Progettiamo il modello di autorizzazione adatto.
Partiamo dalle tue squadre, dai siti e dai vincoli per organizzare directory, SSO e diritti necessari all’installazione Immersive.