Die richtigen Informationen. Die passenden Rechte. Für jeden.
Einen Standort zu überwachen, Daten einzusehen und einen Befehl zu senden erfordert unterschiedliche Verantwortlichkeiten. Immersive verbindet Identitäten, Objekte und Berechtigungen, damit jedes Team einen zu seinen Aufgaben passenden Zugriffsbereich erhält.
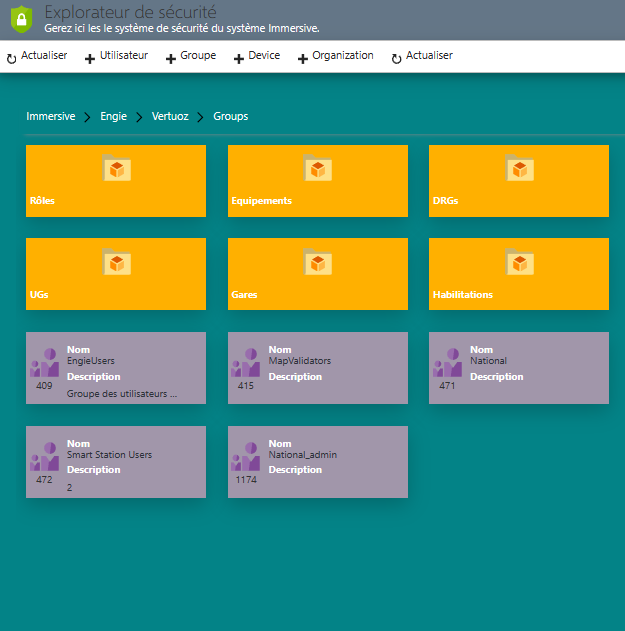
Ein Verzeichnis und Berechtigungen, die Ihre Teams abbilden.
Sicherheit beginnt mit klaren Regeln.
Wer darf worauf zugreifen, welche Aktion ausführen und in welchem Bereich? Diese Fragen bestimmen die Rechteverwaltung. Sie unterstützen drei ergänzende Ziele, sowohl in der Anwendung als auch im Betrieb.
Vertraulichkeit
Daten und Funktionen den Personen vorbehalten, die sie für ihre Arbeit benötigen.
Integrität
Änderungen und Befehle kontrollieren, um die Verlässlichkeit von Informationen und Abläufen zu erhalten.
Verfügbarkeit
Die Betriebskontinuität mit gepflegter Infrastruktur, Sicherungen und geeigneten Wiederherstellungsverfahren vorbereiten.
Unser Active Directory auf Anwendungsebene: das Immersive-Verzeichnis.
Immersive verfügt über ein eigenes Sicherheitsverzeichnis. Es greift vertraute Organisationsprinzipien von Active Directory auf: Domänen, Organisationseinheiten, Benutzer, Gruppen und Geräte. Diese Objekte bilden eine gemeinsame Grundlage zur Verwaltung von Identitäten und deren Berechtigungen.
Die Hierarchie ordnet Konten ihrem Kontext zu und fasst Identitäten mit gemeinsamen Berechtigungen zusammen. Dieses Anwendungsverzeichnis kann neben Ihrem Unternehmensverzeichnis bestehen: Die Authentifizierung wird über die für das Projekt konfigurierten SSO-Verfahren angebunden.
Eine Struktur, die Ihre Organisation abbildet.
Gliedern Sie das Verzeichnis nach Unternehmen, Standort, Abteilung oder Team. Organisationseinheiten strukturieren die Verwaltung; Gruppen fassen Personen mit gemeinsamen Zugriffsanforderungen zusammen. So bleibt die Organisation auch dann verständlich, wenn mehrere Fachbereiche denselben digitalen Zwilling nutzen.
Bevorzugen Sie gruppenbasierte Berechtigungen, um Eintritte, Aufgabenwechsel und Austritte zu vereinfachen. Veränderte Aufgaben sollten eine Überprüfung der Mitgliedschaften und Rechte auslösen, damit die Verzeichnisstruktur Ihrer Zugriffsrichtlinie entspricht.
Eine Unternehmensidentität, mit Immersive-Berechtigungen.
Nutzen Sie die Immersive-Authentifizierung oder binden Sie Ihren Unternehmens-Identitätsanbieter an. SSO ermöglicht eine gemeinsame Anmeldeerfahrung mit Ihren weiteren Anwendungen. Die verfügbaren Integrationen verwenden je nach Konfiguration OpenID Connect und SAML 2.0.
Der Identitätsanbieter bestätigt, wer sich anmeldet; Immersive bestimmt anschließend die erlaubten Datenzugriffe und Aktionen. Die Zuordnung der externen Identität zu einem Immersive-Konto gehört zur Einrichtung. Bei einer SSO-Bereitstellung werden Anforderungen an die Mehrfaktor-Authentifizierung beim Identitätsanbieter festgelegt.
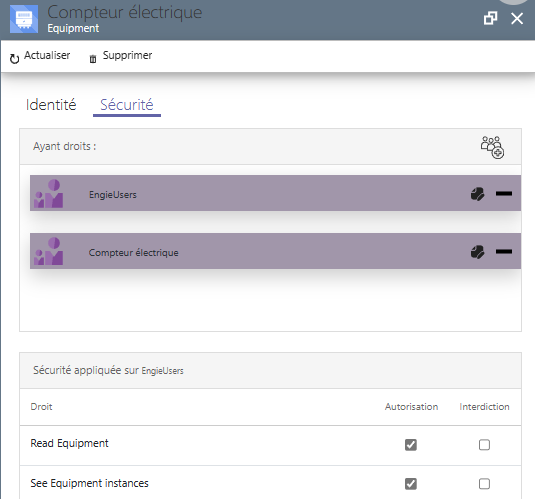
Festlegen, wer sehen, ändern und handeln darf.
Berechtigungen beziehen sich auf geschützte Objekte und deren verfügbare Operationen. Benutzern und Gruppen können Rechte gewährt oder verweigert werden. Einsicht, Bearbeitung und Verwaltung lassen sich so nach Verantwortlichkeiten aufteilen.
In Beholder lassen sich damit unterschiedliche Profile zur Beobachtung eines Standorts, zum Betrieb seiner Anlagen oder zur Verwaltung der Stammdaten gestalten. Kartenzugriff und Aktionsberechtigung sollten gemeinsam anhand der tatsächlich verfügbaren Rechte je Objekttyp geplant werden.
Die Verwaltung über APIs erweitern.
Webdienste und OData ermöglichen eigene Fachanwendungen rund um das Verzeichnis und die Berechtigungen. Eine interne Oberfläche kann die bereitgestellten Operationen für Ihre Prozesse zur Konten- und Rechteverwaltung nutzen.
Diese Integrationen arbeiten mit einer Identität und deren zugewiesenen Rechten. Wir verankern Zugriffskontrollen in den Serverdiensten: Eine eigene Oberfläche muss denselben Berechtigungsrahmen wie die Immersive-Anwendungen einhalten.
Konkrete Prinzipien im Sicherheitsmodell.
Unser Modell trennt Identitäten, Ressourcen und Operationen. Diese Struktur ermöglicht eine ausdrückliche Berechtigungsrichtlinie, die sich mit der Organisation weiterentwickelt. Die folgenden Regeln leiten ihre Konfiguration und Nutzung.
Minimale Rechte
Nur die für die Aufgabe erforderlichen Rechte im passenden Bereich vergeben. Weitergehende Rechte bleiben begründeten Verantwortlichkeiten vorbehalten.
Authentifizieren, dann autorisieren
Identitätsprüfung und Zugriffsentscheidung sind getrennte Schritte. Eine SSO-Anmeldung allein gewährt keinen Zugriff auf alle Objekte.
Auf dem Server prüfen
Die Dienste prüfen Berechtigungen für geschützte Ressourcen. Ausgeblendete Schaltflächen erleichtern die Bedienung; die Zugriffsentscheidung liegt beim Server.
Verantwortlichkeiten trennen
Einsicht, Betrieb und Verwaltung unterscheiden. Gruppen und objektbezogene Rechte bilden diese Unterschiede ausdrücklich ab.
Den Kontenlebenszyklus steuern
Das Verzeichnis verwaltet die Aktivierung und den Ablauf von Konten. Die Erfassung fehlgeschlagener Anmeldungen und zeitweise Sperren unterstützen den Schutz der lokalen Authentifizierung.
Nützliche Protokolle aufbewahren
Erfasste Authentifizierungsereignisse helfen, Anmeldungen und Ablehnungen nachzuvollziehen. Zugriff, Aufbewahrung und Auswertung der Protokolle richten sich nach den Anforderungen der Bereitstellung.
Ein Standort, verschiedene Verantwortlichkeiten.
Diese Profile veranschaulichen eine mögliche Richtlinie, die an Ihre Objekte, Teams und die im Projekt verfügbaren Operationen anzupassen ist.
Der Betreiber
Er sieht Anlagen und Zustände in seinem Zuständigkeitsbereich. Er erhält die für seine Aufgaben erforderlichen Betriebsrechte, ohne die Identitäten zu verwalten.
Die Fachkraft vor Ort
Sie erhält Zugriff auf die für ihren Einsatz nötigen Orte und Informationen. Ein Dienstleisterkonto kann befristet und seine Berechtigungen nach Abschluss des Auftrags überprüft werden.
Der Administrator
Er verwaltet Verzeichnis, Gruppen und Berechtigungen innerhalb seines Verwaltungsbereichs. Ein eigenes Konto für privilegierte Aufgaben erleichtert die Trennung vom täglichen Gebrauch.
Regeln, die im Betrieb gelebt werden.
Die Rechteverwaltung ist Teil eines umfassenderen Ansatzes. Projekt- und Betriebsteams sollten gemeinsam technische und organisatorische Maßnahmen festlegen, die zum Standort, seinen Daten und seiner Kritikalität passen.
Zugriffe zuordnen und überprüfen
Personenbezogene Konten verwenden, Berechtigungen dokumentieren, Standardzugriffe begrenzen und Gruppen regelmäßig prüfen. Nicht mehr benötigte Rechte bei Austritten oder Aufgabenwechseln entziehen.
Verbindungen schützen
HTTPS, Zertifikatsverwaltung und geeignete Netzwerksegmentierung vorsehen. Für sensible Zugriffe stärkere Authentifizierung festlegen und Verwaltungsoberflächen auf berechtigte Personen und Netze beschränken.
Warten und wiederherstellen können
Aktualisierungen planen, Sicherungen schützen und die Wiederherstellung testen. Die Kontinuität hängt auch von Hosting, Abhängigkeiten und den gewählten Betriebsverfahren ab.
Überwachen und reagieren
Die Protokollauswertung organisieren, Aufbewahrungsfristen und Leseberechtigte festlegen. Ein Verfahren zur Behandlung von Vorfällen vorsehen und Zugriffsrechte nach wesentlichen Änderungen prüfen.
Weiterführende Hinweise bieten die OWASP-Empfehlungen zu Berechtigungen und der IT-Hygieneleitfaden der ANSSI.
Gestalten wir das passende Berechtigungsmodell.
Ausgehend von Ihren Teams, Standorten und Anforderungen organisieren wir das Verzeichnis, SSO und die Rechte für Ihre Immersive-Bereitstellung.