Consulter et comprendre les logs utilisateurs.
- Nicht definierter Typ
La page Logs utilisateurs d’Immersive RestFrontage centralise les événements liés à l’authentification : tentatives de connexion, authentifications réussies, échecs et certains refus de renouvellement de jeton. Elle aide à comprendre pourquoi un utilisateur ne parvient pas à se connecter et à retrouver les événements précédant un incident.
Accéder aux logs utilisateurs
- Connectez-vous à RestFrontage avec le compte Cerebrate.
- Ouvrez la page Sécurité, accessible à l’adresse
/Security. - Dans le bloc Logs utilisateurs, cliquez sur Consulter les logs utilisateurs.
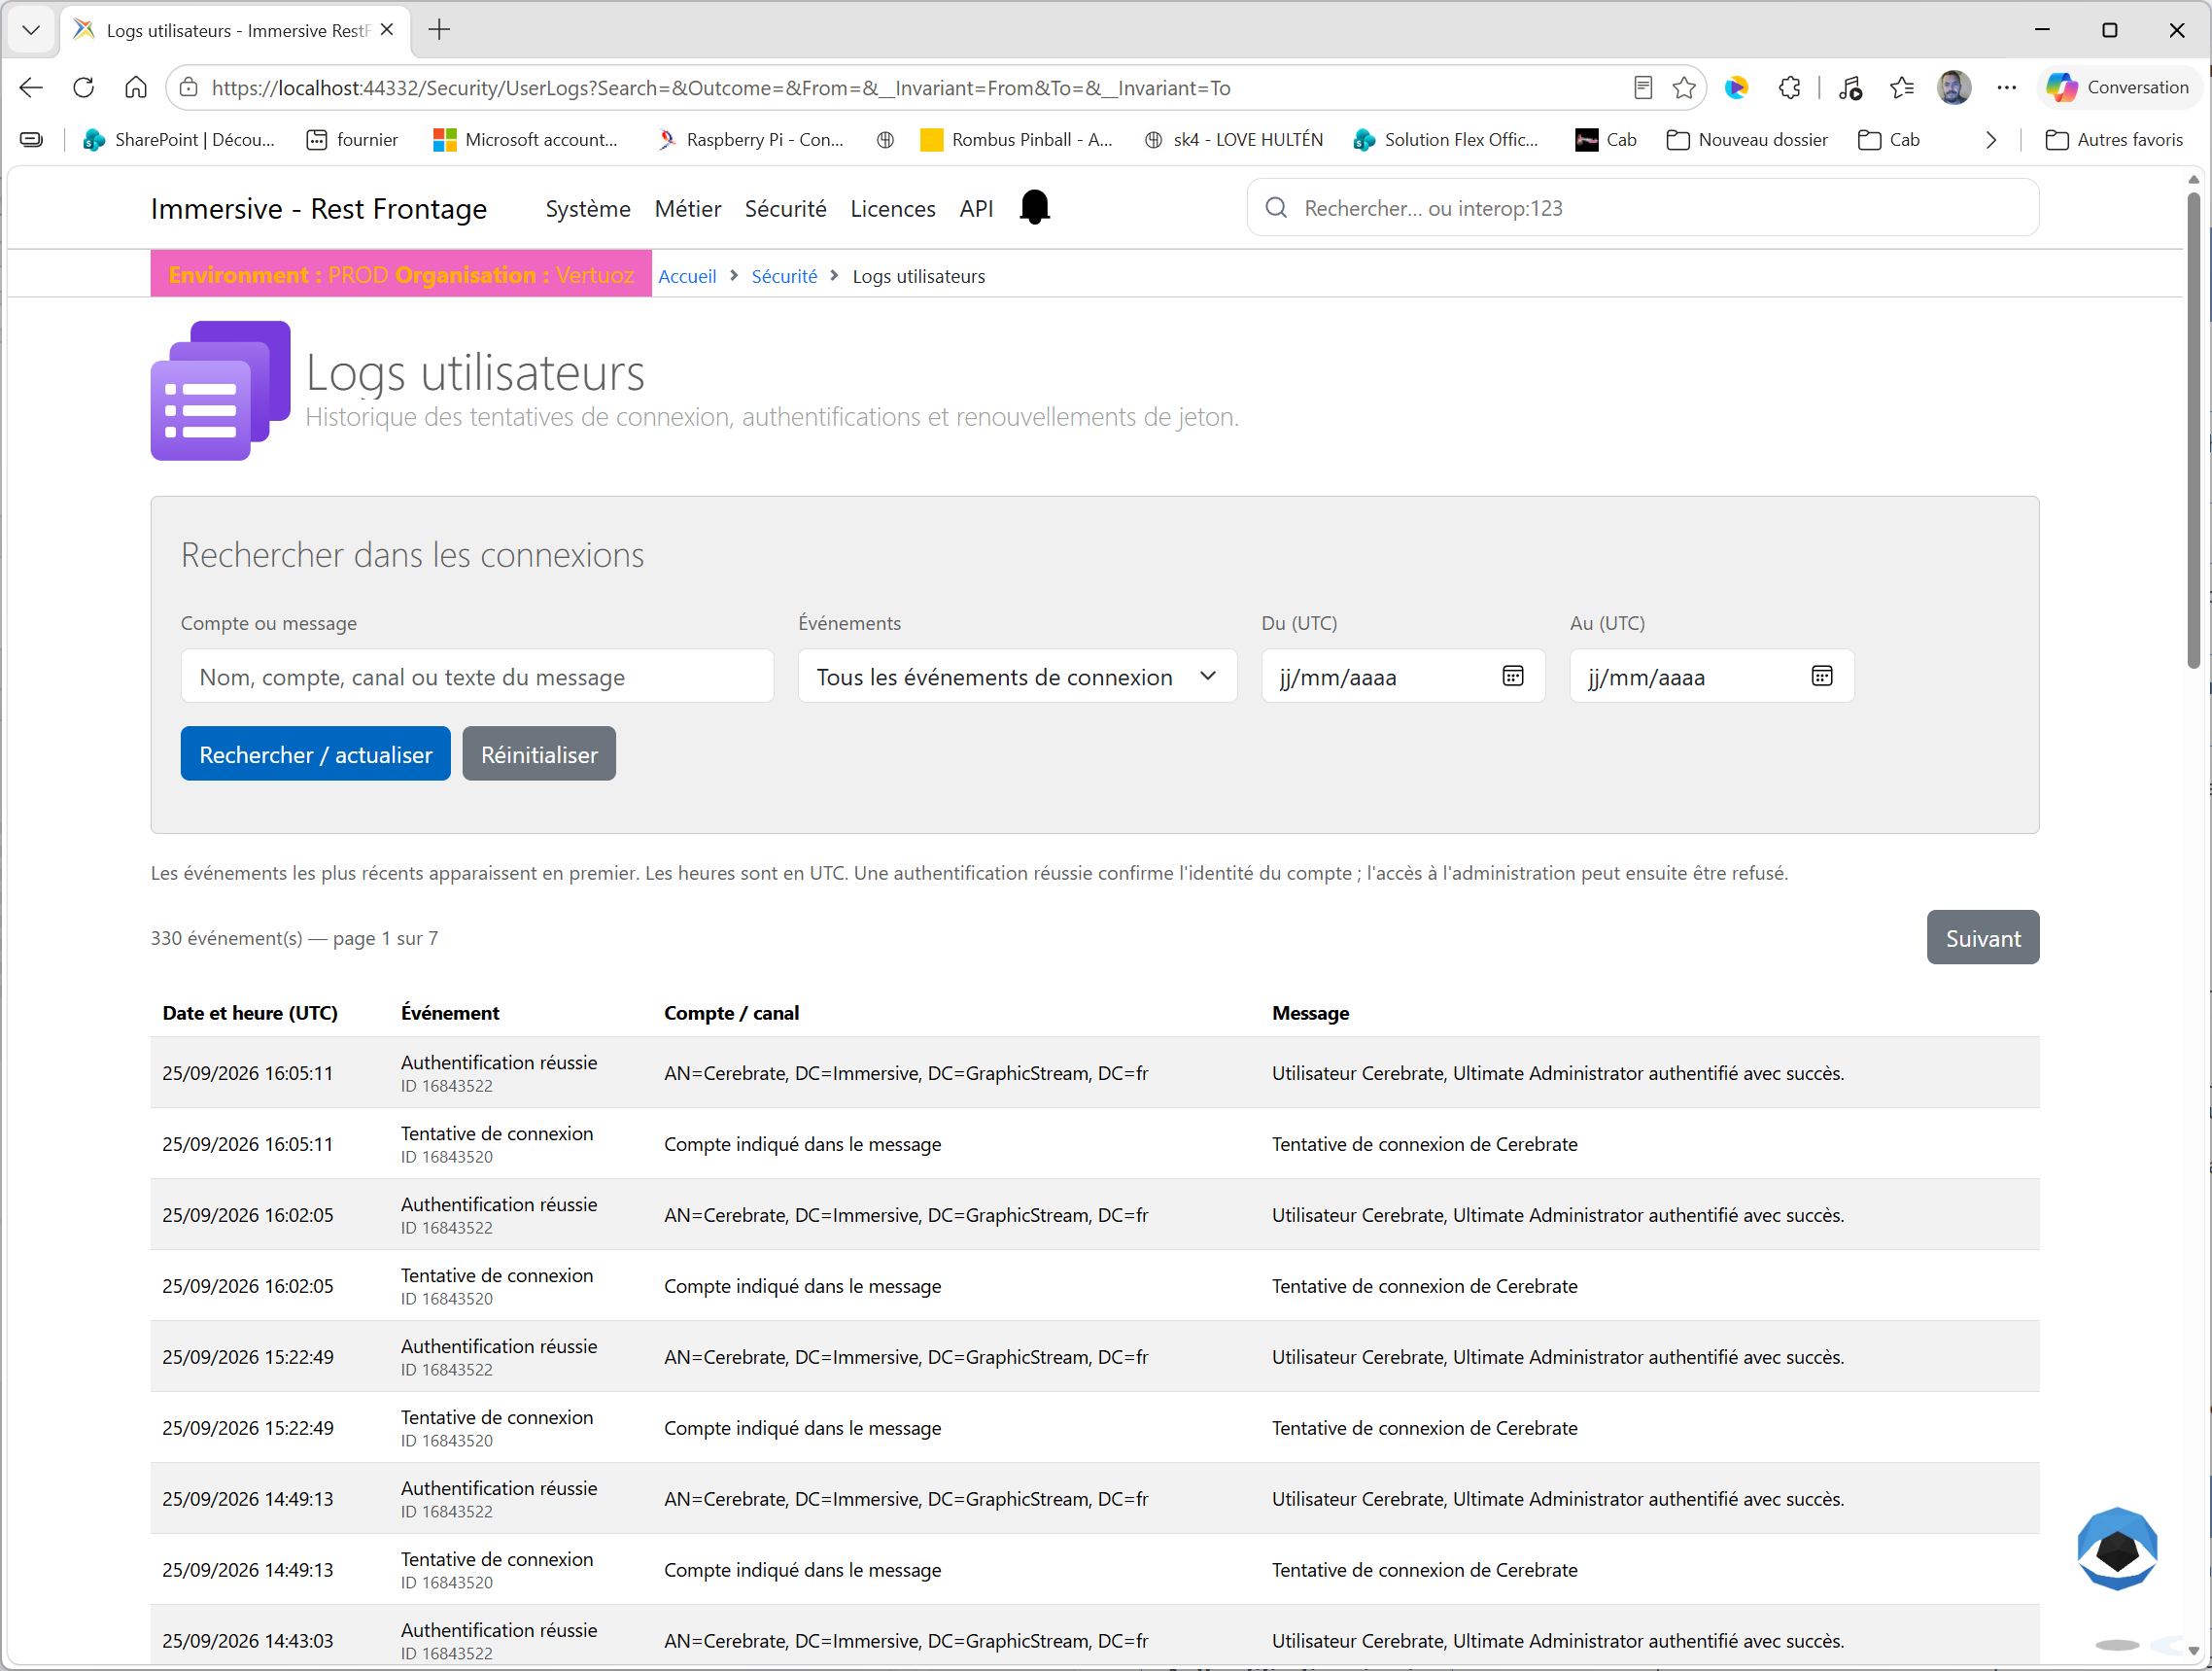
La page s’ouvre à l’adresse /Security/UserLogs. Elle présente un formulaire de recherche, le nombre d’événements correspondant aux critères et un tableau des résultats.
La consultation de cette page est réservée à Cerebrate. Le statut d’administrateur du domaine ou l’appartenance au groupe EnhancedAccess ne donne pas, à lui seul, accès à ce journal global.
Cette vue rassemble les événements de connexion de plusieurs comptes, y compris les tentatives pour lesquelles aucun utilisateur n’a pu être identifié. Elle complète l’onglet de logs présent dans la fiche d’un utilisateur.
Lire l’historique
Les événements les plus récents apparaissent en premier. Chaque ligne correspond à un événement enregistré par le système.
| Colonne | Contenu |
|---|---|
| Date et heure (UTC) | Moment de l’événement, affiché au format jour/mois/année et heures:minutes:secondes. |
| Événement | Libellé décrivant la situation : tentative, réussite, mot de passe incorrect, compte verrouillé, etc. L’identifiant numérique du type d’événement apparaît sous le libellé. |
| Compte / canal | Identifiant du compte associé au journal, généralement son nom distinctif dans l’annuaire, appelé DN. Si aucun canal utilisateur n’est associé, la mention Compte indiqué dans le message invite à lire le détail. |
| Message | Texte enregistré lors de l’événement. Il apporte le contexte disponible, par exemple le compte présenté, le nombre d’échecs consécutifs ou la date de fin d’un verrouillage. |
Les heures et les dates de recherche sont exprimées en UTC, sans conversion vers l’heure locale du navigateur. Pour rechercher un incident signalé en heure locale, convertissez sa date et son heure en UTC, en tenant compte d’un éventuel changement de jour.
Le compteur porte sur l’ensemble des résultats correspondant aux filtres. Le tableau affiche 50 événements par page. Utilisez Précédent et Suivant pour parcourir les résultats ; les critères de recherche sont conservés.
Une même connexion peut produire plusieurs lignes, par exemple une tentative puis son résultat. Le nombre d’événements ne représente donc ni un nombre de connexions ni un nombre d’utilisateurs distincts.
Rechercher des événements
Les critères du formulaire Rechercher dans les connexions se combinent : un événement doit satisfaire tous les filtres renseignés pour apparaître.
Rechercher un compte ou un message
Dans Compte ou message, saisissez une partie du compte, de son DN ou du texte recherché. La recherche porte sur le canal et sur le message enregistré, pas sur une sélection d’utilisateurs de l’annuaire.
Un nom d’affichage peut donc être retrouvé lorsqu’il figure dans le message. En revanche, un libellé de la colonne Événement n’est pas nécessairement présent dans le texte enregistré : utilisez le filtre Événements pour sélectionner une famille de résultats.
Choisir une famille d’événements
| Valeur du filtre Événements | Résultats affichés |
|---|---|
| Tous les événements de connexion | Ensemble des événements de connexion reconnus par cette page. |
| Tentatives | Demandes de connexion enregistrées, y compris les tentatives d’authentification unique, ou SSO. |
| Authentifications réussies | Événements confirmant une authentification réussie. |
| Échecs et refus | Mots de passe incorrects, comptes introuvables, désactivés, expirés ou verrouillés, échecs SSO et refus de renouvellement répertoriés. |
| Renouvellements de jeton | Refus de renouvellement identifiés dans les logs, par exemple lorsqu’un jeton ne peut pas être déchiffré ou que l’identité fournie est incohérente. |
Un jeton permet à une application de présenter l’identité d’un utilisateur déjà authentifié. Un refus de renouvellement peut donc concerner une session existante, sans correspondre à une nouvelle saisie de mot de passe.
Définir une période et lancer la recherche
Renseignez Du (UTC) et Au (UTC) pour limiter la période. Les deux dates sont incluses : la date de fin couvre toute la journée choisie en UTC. Vous pouvez ne renseigner qu’une seule borne. Sans date, la recherche porte sur tout l’historique disponible.
Cliquez sur Rechercher / actualiser pour appliquer les critères et revenir à la première page des résultats. Ce bouton permet également de rechercher les événements nouvellement enregistrés : la liste ne s’actualise pas automatiquement.
Le bouton Réinitialiser efface les filtres et revient à la première page. Si la date de début dépasse la date de fin, corrigez la période indiquée dans le formulaire.
Comprendre les résultats
Le libellé donne une première indication. Le message associé permet de préciser la cause et de décider quelle vérification effectuer.
| Événement | Interprétation |
|---|---|
| Tentative de connexion | Une demande de connexion a été reçue. Cette ligne seule ne permet pas de conclure à une réussite ou à un échec. |
| Authentification réussie | L’identité du compte a été validée. Il reste à distinguer cette validation des droits d’accès à l’administration. |
| Mot de passe incorrect | Le mot de passe présenté a été refusé. Le message peut indiquer le nombre d’échecs consécutifs. |
| Compte introuvable | Le compte présenté n’a pas pu être retrouvé. Vérifiez l’identifiant utilisé et les informations du message. |
| Compte désactivé ou expiré | L’authentification a été refusée en raison de l’état du compte. Consultez sa fiche pour distinguer une désactivation d’une expiration. |
| Compte verrouillé | Une tentative a été refusée pendant un verrouillage temporaire. Le message indique la date et l’heure de fin du verrouillage. |
| Tentative SSO / Échec SSO | Événement lié à l’authentification unique. Le message précise l’étape ou la difficulté rencontrée. |
| Renouvellement refusé | Une opération liée au renouvellement du jeton a été refusée. Lisez le message pour identifier le motif enregistré. |
Une authentification réussie ne signifie pas que l’utilisateur est autorisé à administrer RestFrontage. La vérification des droits d’accès à l’administration intervient ensuite et peut encore refuser l’entrée. Un message comme « Cet utilisateur n’est pas autorisé à administrer… » peut donc apparaître malgré une authentification réussie dans les logs.
Diagnostiquer un problème de connexion
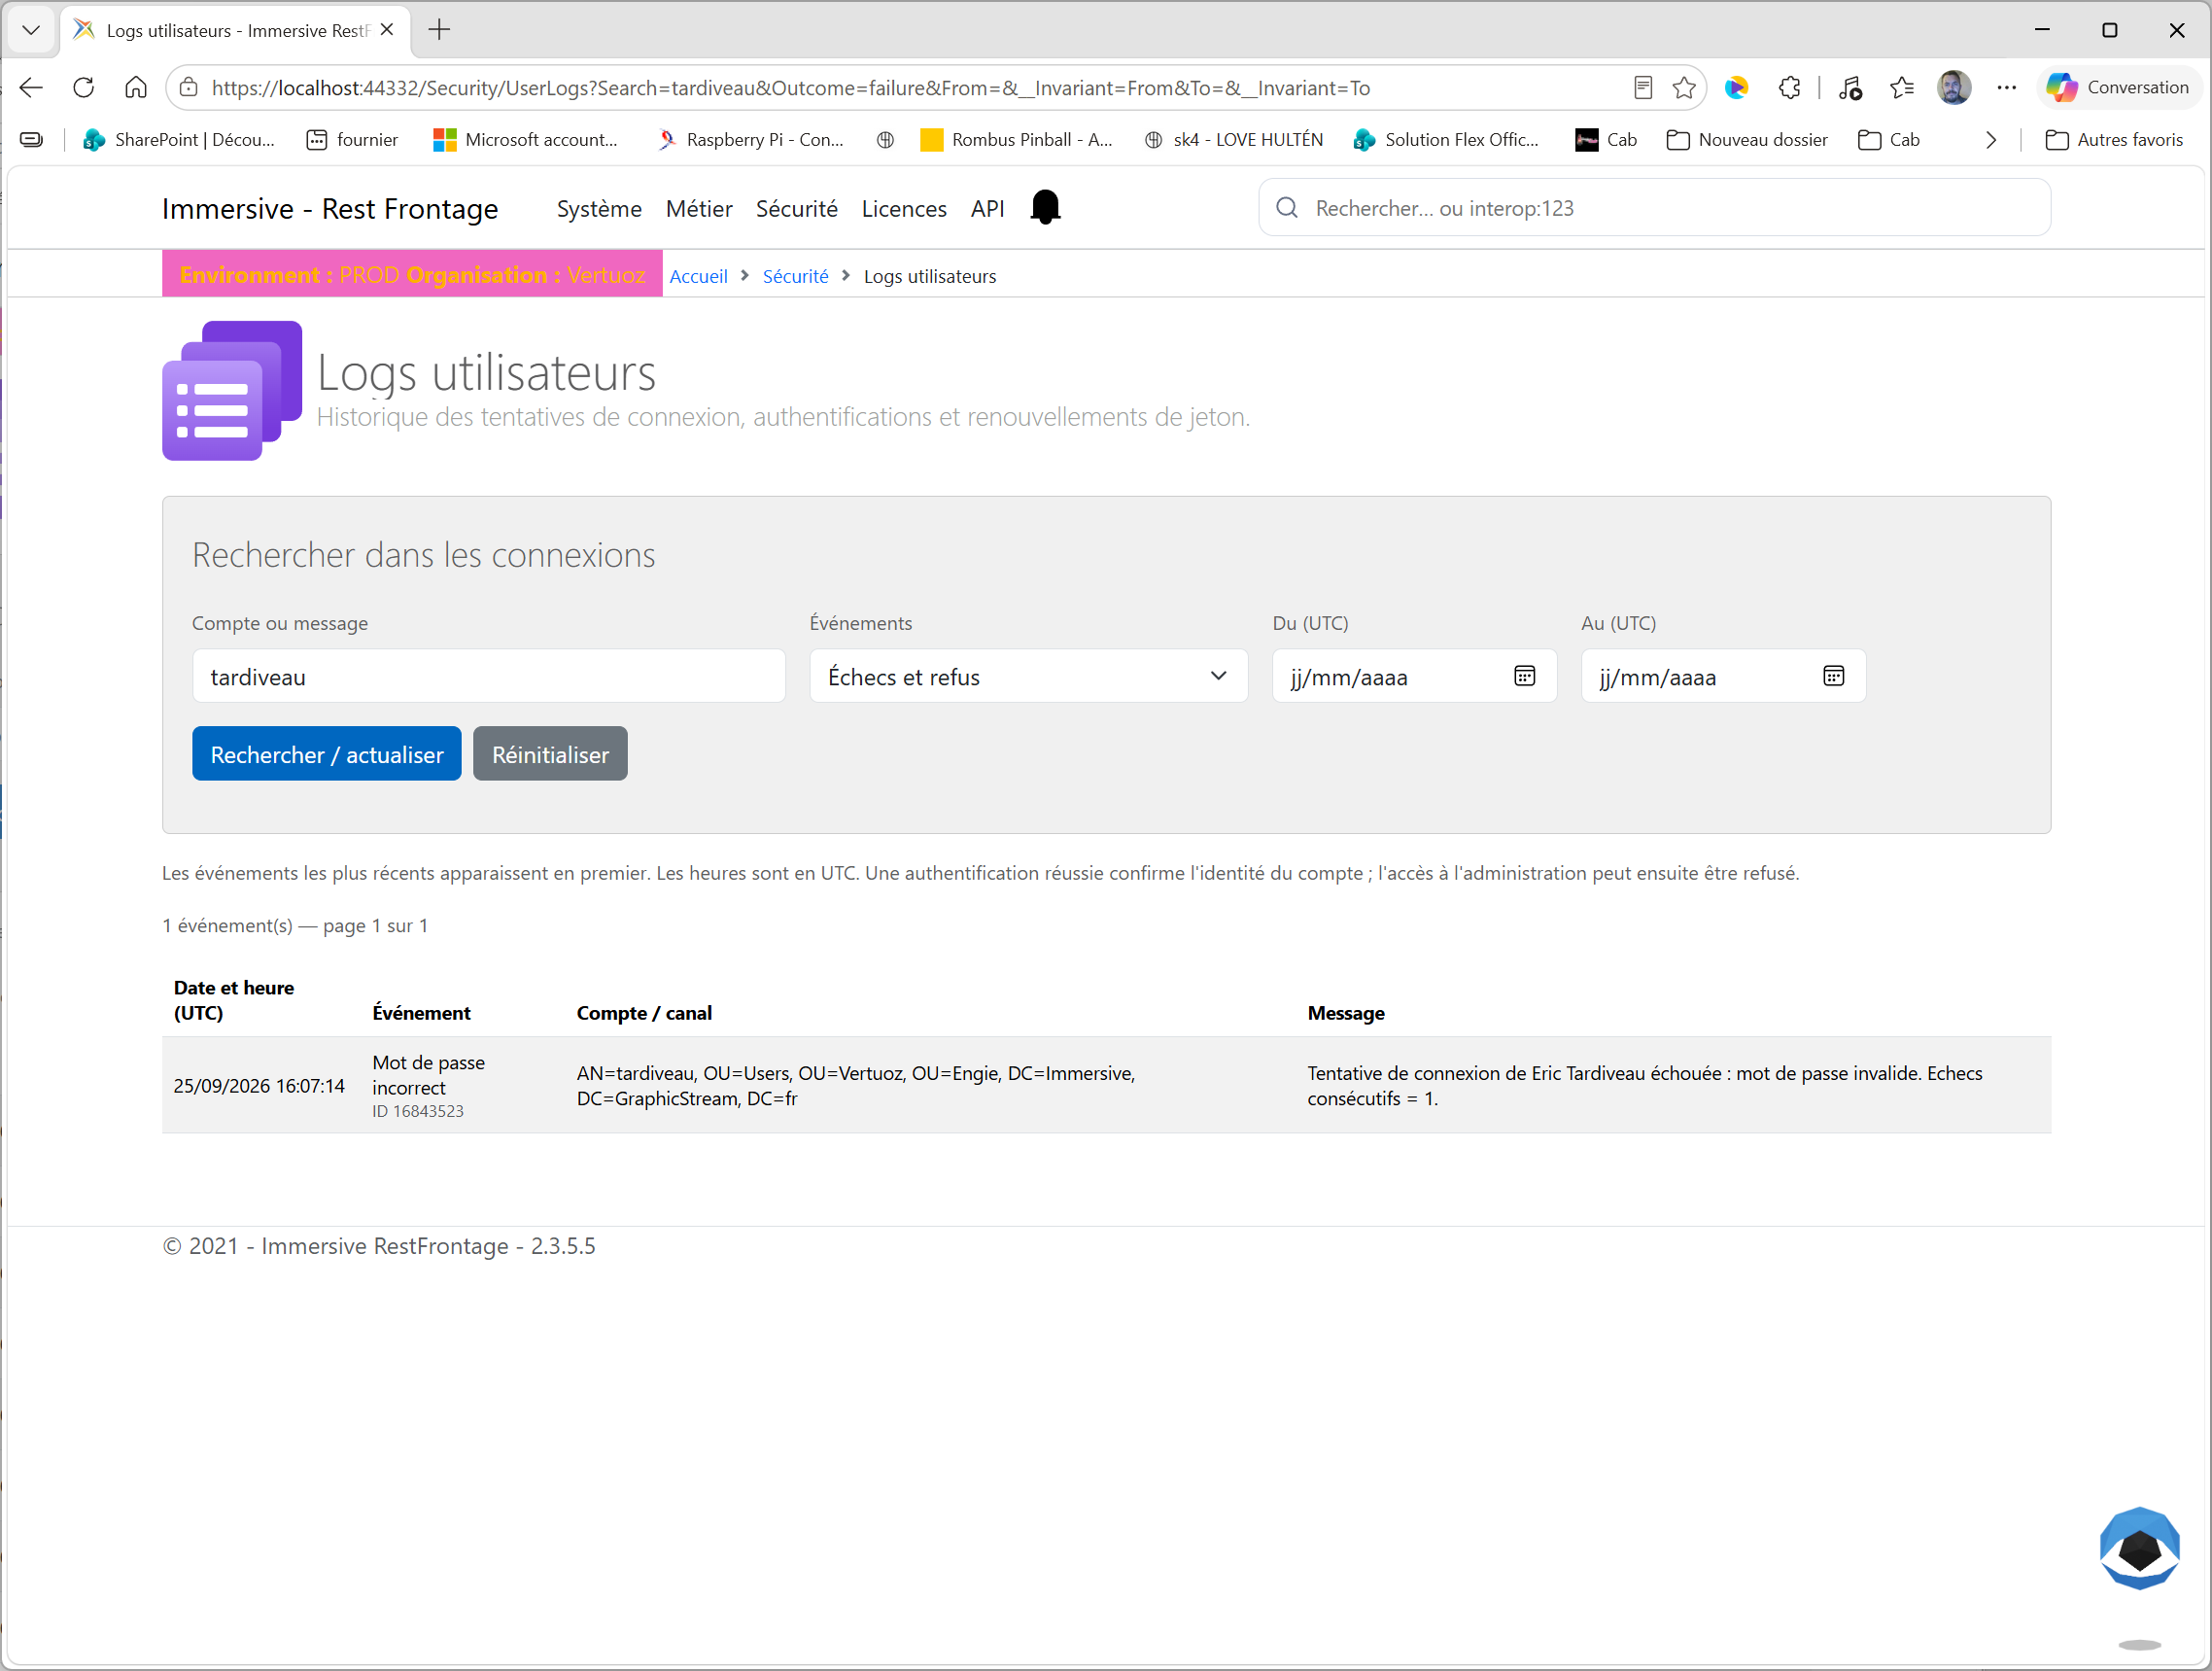
Retrouver les échecs d’un utilisateur
- Demandez l’identifiant utilisé et l’heure approximative de l’incident.
- Dans Compte ou message, saisissez une partie suffisamment précise de cet identifiant ou de son DN.
- Choisissez Échecs et refus dans Événements.
- Définissez la période de recherche en UTC, puis cliquez sur Rechercher / actualiser.
- Lisez le message de chaque résultat pertinent pour identifier le motif du refus.
- Repassez sur Tous les événements de connexion et relancez la recherche pour replacer l’échec parmi les tentatives et les éventuelles réussites voisines.
Par exemple, plusieurs événements Mot de passe incorrect, suivis d’un événement Compte verrouillé, permettent de retracer une série d’échecs puis un refus pendant le verrouillage. Consultez ensuite la fiche de l’utilisateur pour vérifier son état actuel.
Vérifier une authentification après correction
Après une nouvelle tentative de l’utilisateur, conservez le critère de compte, sélectionnez Authentifications réussies, puis cliquez sur Rechercher / actualiser. Vérifiez que la date et l’heure du résultat correspondent à la nouvelle tentative.
Cette vérification confirme l’authentification enregistrée. Si l’administration reste inaccessible, poursuivez le diagnostic sur les autorisations du compte.
Comprendre une recherche sans résultat
Si le tableau indique Aucun événement de connexion ne correspond à ces critères, élargissez la période, vérifiez sa conversion en UTC et sélectionnez Tous les événements de connexion. Retirez ensuite le texte de recherche si nécessaire.
Une tentative concernant un compte introuvable peut être enregistrée sans canal utilisateur et n’être identifiable que par son message. L’absence de résultat ne suffit pas à prouver l’absence de tentative : seuls les événements enregistrés et encore conservés sont consultables.
Ce que permet cette page
La page fournit un historique en lecture seule. Elle ne modifie pas les comptes et ne propose pas de déverrouillage ; les opérations sur un utilisateur se réalisent depuis sa fiche, avec les droits nécessaires.
Elle présente les événements d’authentification reconnus dans les journaux, notamment ceux issus des connexions par mot de passe et des parcours SSO. Elle ne constitue pas une liste des sessions actives ou des utilisateurs actuellement connectés.
Les renouvellements de jeton réussis et les refus d’accès à l’administration ne disposent pas tous d’un événement dédié dans cet historique. Pour un diagnostic fiable, rapprochez les logs du message vu par l’utilisateur et de l’état actuel de son compte.